مراحل ایجاد امنیت در شبکه چیست؟
فرض کنید شبکه یک شرکت عادی و بدون مشکل در حال کار است کاربران به اینترنت و سرورها دسترسی دارند، فایلها بهدرستی منتقل میشوند و هیچ اختلالی هم دیده نمیشود. اما در همین شبکه ممکن است یک پورت غیرضروری باز مانده باشد، حساب کاربری یک کارمند دسترسی بیشتری از نیازش داشته یا یکی از تجهیزات مدتهاست بهروزرسانی نشده باشد. همین نقاط بهظاهر کوچک میتوانند به فرصتی برای نفوذ مهاجم و دسترسی به اطلاعات سازمان تبدیل شوند.
امنیت شبکه فقط به نصب یک نرمافزار امنیتی یا خرید یک تجهیز خاص محدود نمیشود بلکه مجموعهای از اقدامات بههمپیوسته است که باید از شناسایی داراییها و نقاط ضعف شبکه شروع شود و تا کنترل دسترسی، حفاظت از اطلاعات، مانیتورینگ و ارزیابی مداوم ادامه پیدا کند. در ادامه، مراحل ایجاد امنیت در شبکه را از شناسایی زیرساخت و تهدیدها تا پیادهسازی کنترلهای امنیتی و ارزیابی دورهای بررسی میکنیم تا بتوانید یک رویکرد منظم و قابل اجرا برای افزایش امنیت شبکه سازمان خود داشته باشید پس تا انتها ما را دنبال کنید.
مراحل ایجاد امنیت در شبکه چیست؟
ایجاد امنیت در شبکه یک فرآیند مرحلهای است و نمیتوانید با انجام یک اقدام، شبکه را برای همیشه ایمن در نظر بگیرید. ابتدا باید زیرساخت و داراییهای موجود را بشناسید، سپس نقاط ضعف را پیدا کرده و با استفاده از کنترلهای مناسب، احتمال نفوذ و خسارت را کاهش دهید. مهمترین مراحل ایجاد امنیت در شبکه عبارتاند از:
داراییها و ساختار شبکه را شناسایی کنید
اولین قدم از مراحل ایجاد امنیت در شبکه این است که باید مشخص کنید چه تجهیزاتی و چه سرویسهایی در شبکه وجود دارند. در این مرحله باید سرورها، کامپیوترها، سوئیچها، روترها، فایروالها، Access Pointها، دوربینها و سرویسهای ابری شناسایی و مستندسازی شوند. همچنین باید مشخص باشد هر سیستم چه نقشی داشته و به چه بخشهایی از شبکه دسترسی دارد.
نقاط ضعف و تهدیدهای احتمالی را شناسایی کنید
پس از شناخت زیرساخت، باید آسیبپذیریها و مسیرهای احتمالی حمله بررسی شوند. پورتها و سرویسهای غیرضروری، نرمافزارهای قدیمی، رمزهای عبور ضعیف، تنظیمات نادرست و دسترسیهای بیش از حد از جمله مواردی هستند که باید مورد ارزیابی قرار گیرند.
دسترسی کاربران را کنترل کنید
یکی از مهمترین مراحل ایجاد امنیت در شبکه این است که بدانید هر کاربر نباید به تمام منابع شبکه دسترسی داشته باشد. با اجرای اصل حداقل دسترسی میتوانید دسترسی هر فرد را فقط به منابع موردنیازش محدود کنید. همچنین استفاده از احراز هویت چندمرحلهای، تفکیک حسابهای مدیریتی و حذف حسابهای بلااستفاده نیز امنیت شبکه را افزایش میدهد.
فایروال را در ساختار شبکه قرار دهید
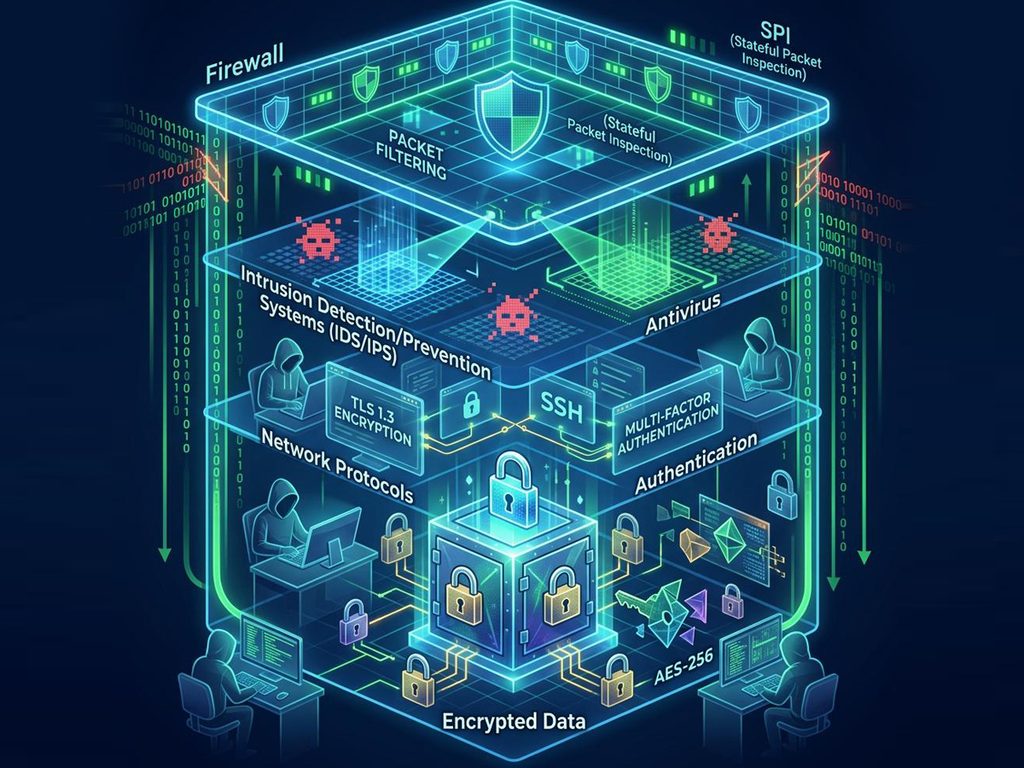
فایروال وظیفه کنترل و فیلتر کردن ترافیک ورودی و خروجی شبکه را بر اساس قوانین تعیینشده بر عهده دارد. شما میتوانید با خرید فایروال فورتی گیت یا هر برند معتبر دیگر و استفاده صحیح از آن، دسترسیهای غیرضروری را محدود و بخشهای مختلف شبکه را از یکدیگر تفکیک کنید.
تجهیزات و نرمافزارها را بهروز نگه دارید
آسیبپذیریهای امنیتی جدید بهطور مداوم شناسایی میشوند بنابراین سیستمعامل، نرمافزارها، Firmware تجهیزات شبکه و تجهیزات امنیتی باید طبق یک برنامه مشخص بهروزرسانی شوند. استفاده از نسخههای قدیمی و پشتیبانینشده میتواند سطح ریسک شبکه را افزایش دهد.
ارتباطات و اطلاعات حساس را رمزنگاری کنید
رمزنگاری باعث میشود اطلاعات در هنگام انتقال یا ذخیرهسازی برای افراد غیرمجاز قابل استفاده نباشد. از این رو یکی از مهمترین مراحل ایجاد امنیت در شبکه، استفاده از پروتکلهای امن مانند HTTPS، SSH و TLS و رمزنگاری اطلاعات حساس است، بهخصوص هنگام انتقال داده در شبکههای ناامن.
از اطلاعات نسخه پشتیبان تهیه کنید
حتی با وجود کنترلهای امنیتی، احتمال خرابی، حذف تصادفی اطلاعات، باجافزار یا نفوذ به شبکه وجود دارد. بنابراین باید از دادههای مهم بهصورت منظم Backup تهیه و حداقل یک نسخه از پشتیبانها در محلی جدا از سیستم اصلی نگهداری شود البته، مهمتر از تهیه بکاپ، آزمایش دورهای فرآیند بازیابی اطلاعات است.
شبکه را مانیتور و لاگها را بررسی کنید
مانیتورینگ به تیم IT کمک میکند رفتارهای غیرعادی را سریعتر شناسایی کند. ثبت و بررسی لاگهای فایروال، سرورها، تجهیزات شبکه و سیستمهای امنیتی نیز میتواند نشانههایی مانند تلاشهای ناموفق ورود، افزایش غیرعادی ترافیک یا دسترسیهای مشکوک را مشخص کند.
امنیت شبکه را بهصورت دورهای ارزیابی کنید
امنیت شبکه یک وضعیت ثابت نیست. با اضافه شدن تجهیزات جدید، تغییر کاربران، انتشار آسیبپذیریهای جدید یا تغییر معماری شبکه، ریسکها نیز تغییر میکنند. به همین دلیل باید بهصورت دورهای اسکن آسیبپذیری، بررسی قوانین فایروال، بازبینی دسترسیها، تست Backup و ارزیابی تنظیمات امنیتی انجام شود تا نقاط ضعف جدید پیش از سوءاستفاده شناسایی شوند.
آیا فقط با خرید تجهیزات امنیتی میتوانید شبکه را ایمن کنید؟
خیر. خرید تجهیزات امنیتی بهتنهایی نمیتواند یک شبکه را ایمن کند. تجهیزاتی مانند فایروال، سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS)، آنتیویروس و تجهیزات کنترل دسترسی، ابزارهایی برای اجرای سیاستهای امنیتی هستند اما اگر بهدرستی پیکربندی و مدیریت نشوند، حتی گرانترین تجهیزات نیز نمیتوانند امنیت شبکه را تضمین کنند.
برای مثال، نصب یک فایروال قدرتمند در شبکه، اما باقی گذاشتن پورتهای غیرضروری، تعریف قوانین دسترسی بیش از حد باز یا استفاده از رمز عبور ضعیف برای حساب مدیریتی، همچنان میتواند شبکه را در معرض خطر قرار دهد. بنابراین بهتر است به جای اینکه امنیت شبکه را فقط یک محصول بدانید، آن را یک فرآیند مستمر در نظر بگیرید که تجهیزات امنیتی تنها یکی از اجزای آن هستند.
برای ایجاد امنیت در شبکه از کجا شروع کنیم؟
بهترین نقطه شروع برای پیادهسازی مراحل ایجاد امنیت در شبکه، شناخت وضعیت فعلی شبکه است نه خرید فوری تجهیزات امنیتی. شما ابتدا باید مشخص کنید که چه داراییهایی در شبکه وجود دارند، چه سرویسهایی فعال هستند، چه کاربرانی به آنها دسترسی دارند و مهمترین اطلاعات سازمان در کجا نگهداری میشوند. پس از آن میتوانید این مراحل را به ترتیب دنبال کنید:
- مستندسازی شبکه: شناسایی سرورها، کلاینتها، تجهیزات شبکه، سرویسها و ارتباطات.
- شناسایی نقاط ضعف: بررسی پورتها و سرویسهای غیرضروری، سیستمهای قدیمی، آسیبپذیریها و دسترسیهای اضافی.
- کنترل دسترسی: غیرفعال کردن حسابهای بلااستفاده و محدود کردن دسترسی کاربران بر اساس نیاز واقعی آنها.
- ایمنسازی مرز شبکه: پیکربندی صحیح فایروال و مسدود کردن ترافیک غیرضروری.
- بهروزرسانی: بهروزرسانی منظم سیستمعامل، نرمافزارها و Firmware تجهیزات.
- حفاظت از دادهها: رمزنگاری اطلاعات حساس و تهیه بکاپ از دادههای مهم.
- مانیتورینگ: بررسی لاگها و رفتار شبکه برای شناسایی سریع فعالیتهای مشکوک.
- ارزیابی مداوم: بررسی مجدد و دورهای آسیبپذیریها، دسترسیها و تنظیمات امنیتی.
این رویکرد باعث میشود قبل از صرف هزینه برای تجهیزات جدید، مشخص شود شبکه در چه بخشهایی ضعف دارد و چه راهکار امنیتی مورد نیاز است.
آنچه درباره مراحل ایجاد امنیت در شبکه گفتیم
امنیت شبکه یک اقدام مقطعی نیست که با نصب یک فایروال یا خرید چند تجهیز امنیتی به پایان برسد بلکه فرایندی مستمر برای شناسایی، پیشگیری، کنترل، تشخیص و واکنش به تهدیدها است. در این مقاله آموختید که ایجاد امنیت باید با شناخت داراییها و ساختار شبکه آغاز شود و سپس نقاط ضعف و تهدیدهای احتمالی شناسایی شوند. همچنین بررسی کردیم که کنترل دسترسی کاربران، استفاده صحیح از فایروال، بهروزرسانی تجهیزات و نرمافزارها، رمزنگاری اطلاعات، تهیه Backup و مانیتورینگ شبکه، بخشهای مهم یک معماری امنیتی هستند.
در نهایت، بهترین روش برای افزایش امنیت این است که ابتدا وضعیت فعلی شبکهی خود را ارزیابی کنید، سپس نقاط ضعف و اولویتهای امنیتی مشخص شوند و در آخر، متناسب با ریسکهای موجود، راهکارهای مناسب را پیادهسازی و بهصورت دورهای ارزیابی کنید.